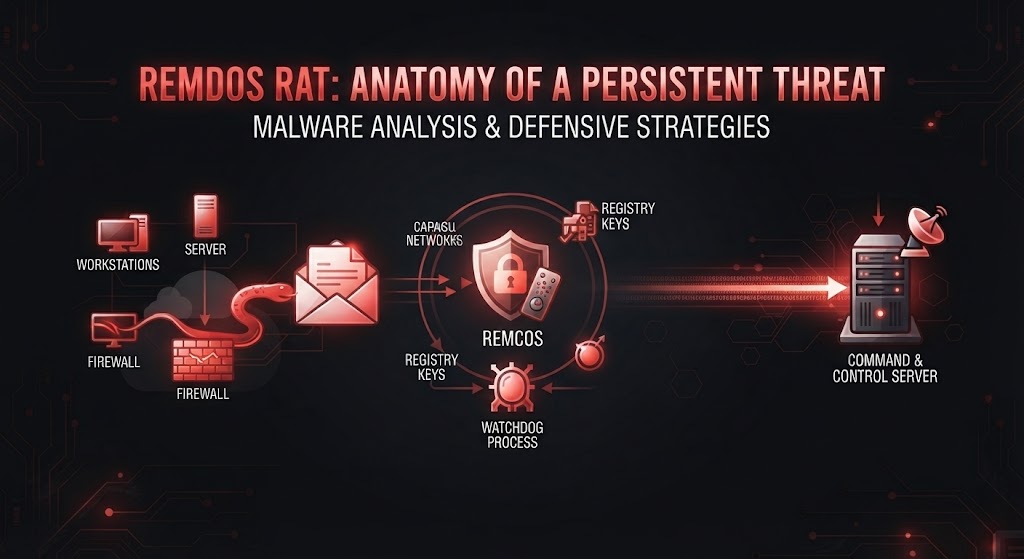
Obiettivo: analizzare cos’è Remcos RAT, come si diffonde tramite campagne di malspam (come i recenti attacchi basati su tecniche ClickFix) e quali capacità di sorveglianza e controllo remoto possiede una volta insediatosi su un sistema Windows.
Livello: Intermediate
Tempo di lettura: 7 min read
Categoria: Malware Analysis / Threat Intelligence
Tag:
Remcos,RAT,Malware,Threat Hunting,Windows
Che cos’è Remcos e perché è così diffuso
Remcos (Remote Control and Surveillance) è un trojan di accesso remoto (RAT) comparso originariamente sul mercato nel 2016 come software commerciale per l'amministrazione dei sistemi. Tuttavia, le sue funzionalità avanzate di controllo e la facilità di personalizzazione lo hanno reso uno strumento d'elezione per gruppi criminali e broker di accesso iniziale.
Nel panorama italiano ed europeo, le campagne di malspam (spesso tracciate da enti come il CERT-AGID) lo utilizzano frequentemente come payload finale per colpire aziende, enti e liberi professionisti.
1. Il vettore di infezione: dalle email di phishing alle tecniche ClickFix
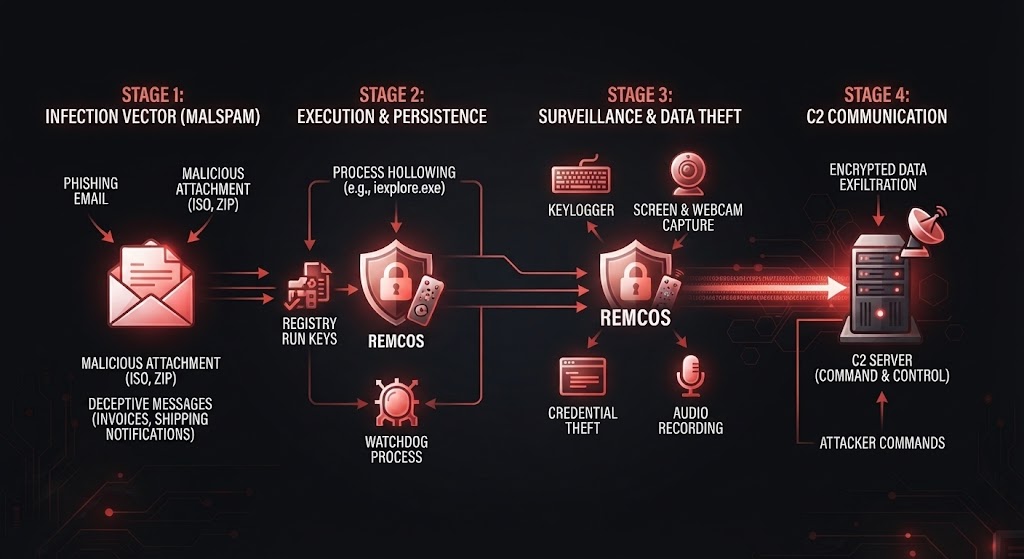
Le infezioni da Remcos iniziano quasi sempre con campagne di email ingannevoli (malspam). Le esche più comuni includono:
False spedizioni: Comunicazioni che simulano problemi con corrieri (es. GLS o DHL).
Fatture o pagamenti in sospeso: Documenti fittizi che spingono l'utente ad aprire allegati malevoli (archivi compressi, file XHTML o documenti con macro).
Nelle varianti più recenti analizzate dai ricercatori di sicurezza, gli attaccanti fanno largo uso della tecnica ClickFix: l'utente viene reindirizzato su una pagina web compromessa che simula un errore di sistema o un controllo di sicurezza (un falso CAPTCHA), istruendo la vittima a premere combinazioni di tasti e a incollare comandi nel terminale (cmd o PowerShell). Questo espediente aggira i controlli automatici poiché l'azione dannosa viene avviata manualmente dall'utente.
2. Architettura e persistenza: cosa succede sul computer compromesso
Una volta eseguito sul sistema, Remcos mette in atto una serie di strategie sofisticate per nascondersi e radicarsi nel sistema operativo:
Evasione e mascheramento: Il malware può modificare il blocco dell'ambiente di processo (PEB) per apparire nei task di sistema sotto mentite spoglie (ad esempio mascherandosi da
explorer.exe).Persistenza multilivello: Remcos si assicura di sopravvivere ai riavvi del computer inserendo chiavi di registro di avvio (Run keys) e attivando processi di guardia (watchdog) che controllano l'integrità del malware durante la sessione di lavoro.
Comunicazione C2 cifrata: Stabilisce una connessione cifrata verso i server di comando e controllo (C2) dell'attaccante, spesso sfruttando servizi di DNS dinamico per mimetizzare il traffico ed eludere i blocchi basati su indirizzi IP statici.
3. Le capacità di sorveglianza e furto di dati
A differenza dei semplici infostealer che rubano i dati una tantum e spariscono, Remcos trasforma il computer della vittima in una postazione sotto il controllo totale dell'operatore:
Keylogging in tempo reale: Intercetta i tasti digitati sulla tastiera per catturare password, PIN e messaggi personali.
Acquisizione di schermate e webcam: Può registrare periodicamente lo schermo o attivare in streaming la webcam e il microfono del dispositivo.
Furto di credenziali: Estrae i dati salvati dai browser web (Chrome, Firefox, Edge) e dal gestore delle credenziali di Windows.
Esecuzione di comandi: L'attaccante può lanciare comandi arbitrari, scaricare ulteriori payload (come ransomware) o muoversi lateralmente all'interno della rete aziendale.
4. Indicatori di Compromissione (IoC) e come individuarlo
Per un amministratore di sistema o un analista SOC, individuare un'infezione da Remcos richiede di monitorare alcuni indicatori tipici:
Traffico di rete anomalo: Connessioni persistenti verso porte insolite o domini dinamici associati a servizi di DDNS.
Processi figli sospetti: L'uso improprio di utility di sistema legittime (come
MSBuild.exeo interpreti di script) per richiamare componenti offuscati.Presenza della risorsa
SETTINGS: Nei dump di memoria o nei file binari analizzati, la presenza di una sezione di configurazione cifrata denominataSETTINGSè una firma quasi certa di una build di Remcos.
Fonti e riferimenti istituzionali
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computers e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.