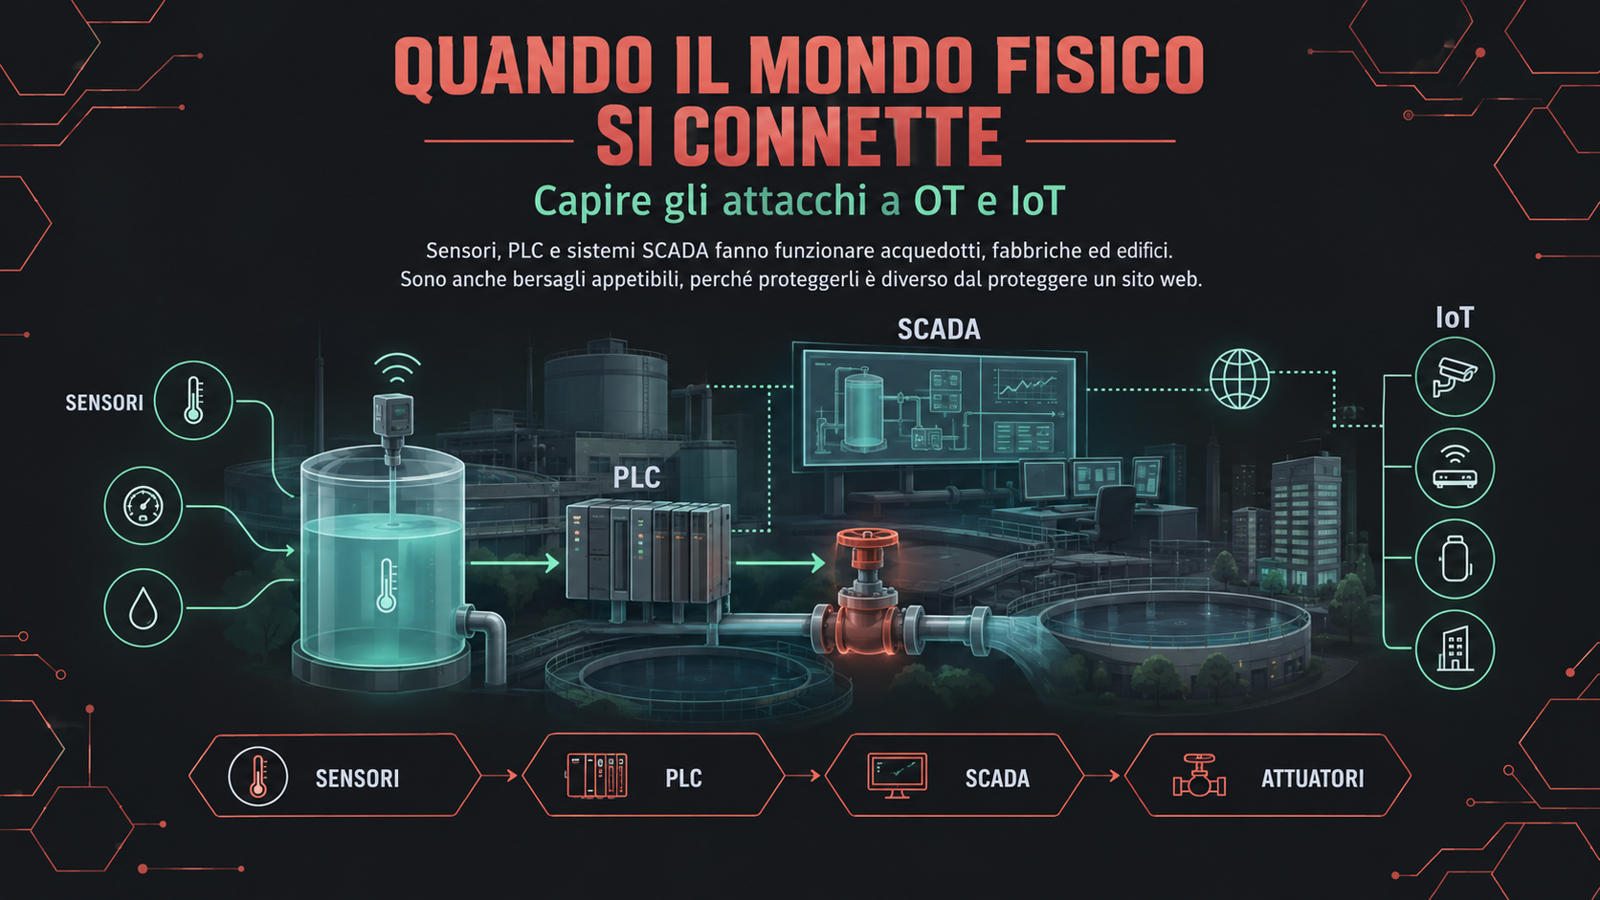
Immagina un sensore che misura la temperatura di un frigorifero. Un programma legge quel valore e, se supera una soglia, lo spegne o ne modifica la temperatura.. Nessuno sta usando un browser: c'è un sistema che agisce sul mondo fisico. La sicurezza di questi sistemi si chiama sicurezza OT, da operational technology, cioè tecnologia che opera su impianti e processi. La differenza con l'IT classica è il contesto. In un ufficio, se un programma si blocca, spesso si riavvia il computer. In una fabbrica o in un acquedotto, fermare tutto per un aggiornamento può significare bloccare la produzione, danneggiare un impianto o mettere a rischio persone. L'OT ha requisiti di prestazioni, affidabilità e sicurezza fisica che vanno tenuti presenti. Non possiamo aggiornare un sensore di temperatura e intanto fare scongelare le celle. La cybersecurity quindi non può ignorare un processo che DEVE continuare a funzionare.
Che cosa sono OT e SCADA
OT è un termine ombrello. Dentro ci sono i sistemi di controllo industriali (ICS), i controllori logici programmabili (PLC), i sistemi di controllo distribuito (DCS) e i sistemi SCADA. Un PLC è, in parole semplici, un piccolo computer industriale che legge sensori e comanda attuatori: motori, valvole, pompe. Un DCS coordina il controllo di un impianto in un'area relativamente concentrata. SCADA significa Supervisory Control and Data Acquisition, cioè supervisione e acquisizione dati: è un'architettura che permette di monitorare e comandare processi anche distribuiti sul territorio, come una rete di acquedotti o una linea elettrica.
In un sistema SCADA tipico ci sono sensori e attuatori sul campo, controllori locali, un server di supervisione e postazioni per gli operatori. Il server raccoglie i dati, li mostra su una schermata e permette di inviare comandi. Non è un singolo programma: è un insieme di componenti e reti che devono parlarsi. Questa è anche la ragione per cui un errore di configurazione o una credenziale debole possono avere conseguenze che vanno oltre il singolo dispositivo.
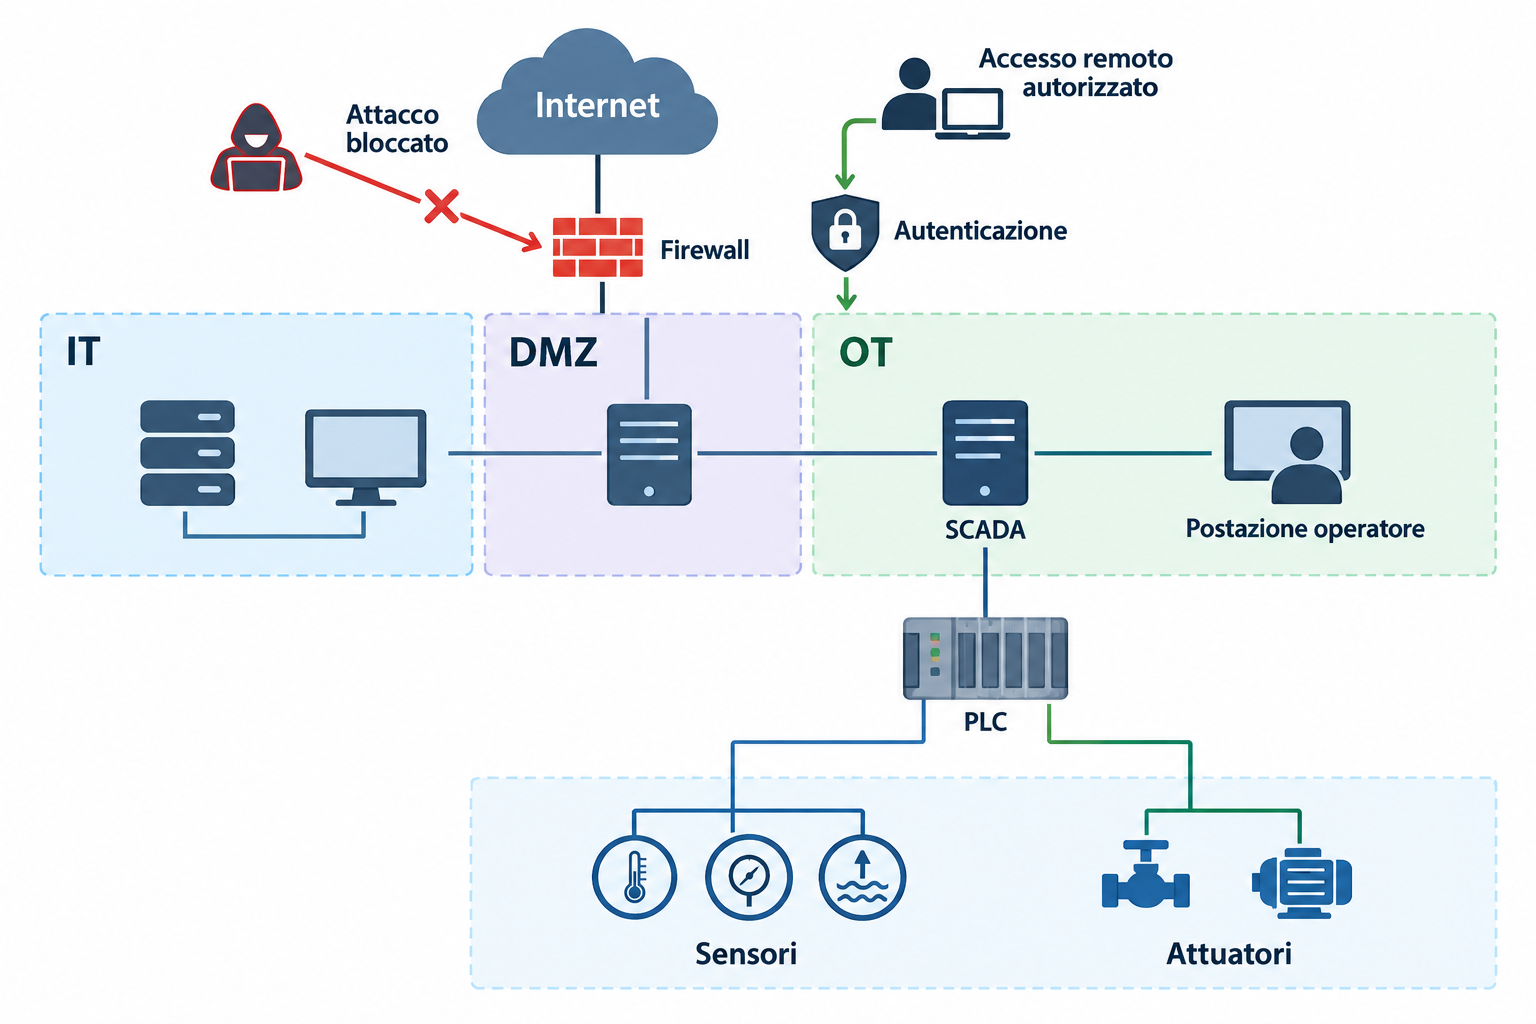
Quando si parla di attacchi OT, non basta chiedersi che sistema è: bisogna capire come è raggiungibile, chi può accedervi e quali comandi può eseguire.
Perché i sistemi OT sono vulnerabili
La vulnerabilità non nasce da un solo difetto. Spesso è una somma di condizioni. I sistemi OT possono restare in servizio per molti anni, mentre il software che li circonda cambia. Gli aggiornamenti possono essere rinviati perché richiedono fermate, test o finestre di manutenzione. I fornitori possono avere accesso remoto per assistenza. Sensori e controllori possono essere stati progettati per funzionare, non per resistere a un attaccante connesso a Internet. E le reti OT, un tempo separate, oggi possono comunicare con l'IT aziendale per raccogliere dati e gestire la manutenzione.
ICS e OT sono alla base di settori come energia, acqua, trasporti e produzione, quindi gli sforzi odierni della sicurezza vanno nella direzione di ridurre l'esposizione pubblica e migliorare i controlli di accesso. Un sistema che comanda una pompa non è meno interessante di un server che contiene email. Può essere più interessante, perché produce un effetto fisico.
Come avviene un attacco, a grandi linee
Un attacco OT non segue sempre lo stesso copione. Possiamo comunque immaginare una sequenza. Prima c'è la ricognizione: l'attaccante cerca sistemi raggiungibili, servizi esposti o informazioni utili. Poi prova a ottenere un accesso, per esempio sfruttando una configurazione debole, un servizio non necessario o controlli di accesso insufficienti. Una volta dentro, cerca di capire la rete, spostarsi verso altri sistemi e raggiungere ciò che gli interessa. Solo alla fine arriva l'azione: leggere dati, inviare comandi non previsti, interrompere un servizio o manipolare ciò che gli operatori vedono.
È importante non trattare questa sequenza come una ricetta. Un attaccante può saltare passaggi, usare una catena completamente diversa o puntare direttamente a un fornitore. Ma la sequenza aiuta a capire dove intervenire: ridurre ciò che è visibile, rendere difficile l'accesso, limitare i movimenti e accorgersi in tempo se qualcosa non torna. La sicurezza non è un singolo prodotto: è un insieme di barriere che rendono l'attacco più costoso, più lento e più facile da scoprire.
- Accesso non autorizzato: qualcuno entra in un sistema o in una rete senza averne diritto. Può farlo con credenziali deboli, servizi esposti o collegamenti di manutenzione non controllati.
- Manipolazione dei comandi: l'attaccante cerca di cambiare lo stato di un impianto, per esempio alterando un valore di riferimento o inviando un comando non previsto. Anche solo far credere agli operatori che tutto vada bene può essere pericoloso.
- Interruzione del servizio: un sistema viene reso non disponibile, con conseguenze sul processo fisico. In OT la disponibilità non è un dettaglio: è parte della sicurezza dell'impianto.
- Intercettazione o raccolta di informazioni: dati di processo, credenziali e configurazioni possono aiutare un attaccante a preparare un attacco successivo.
- Attacco alla catena di fornitura: un componente, un aggiornamento o un fornitore possono diventare il punto d'ingresso. La fiducia va gestita, non data per scontata.
Questi sono esempi di categorie, non un elenco completo. La lezione è che in OT l'impatto non si misura solo in dati rubati: si misura anche in sicurezza fisica, continuità del servizio e fiducia nelle informazioni mostrate agli operatori.
Perché i dispositivi IoT sono ottimi vettori
IoT significa Internet of Things, cioè oggetti connessi: sensori, telecamere, termostati, contatori, router, dispositivi indossabili. Molti di questi oggetti sono progettati per essere economici, piccoli e facili da installare. Il problema è che la sicurezza non sempre segue lo stesso ritmo. Questi dispositivi spesso mancano delle capacità di cybersecurity che i clienti potrebbero usare per ridurre i rischi. Non è una colpa di ogni singolo prodotto, ma una tendenza del mercato: si compete sul prezzo e sulla semplicità, non sempre sulla manutenibilità.
La pagina del progetto OWASP sull'IoT richiama alcuni temi ricorrenti, come la crittografia debole o assente e la mancanza di filtri sugli input e sugli output. Un dispositivo che accetta dati senza controllarli, o che comunica senza protezioni adeguate, è più facile da ingannare o da usare come punto di partenza. A questo si aggiungono condizioni pratiche: molti dispositivi restano accesi per anni, vengono installati in luoghi poco sorvegliati e ricevono aggiornamenti raramente. Un sensore in un magazzino o una telecamera in un parcheggio non hanno qualcuno che li controlla ogni giorno.
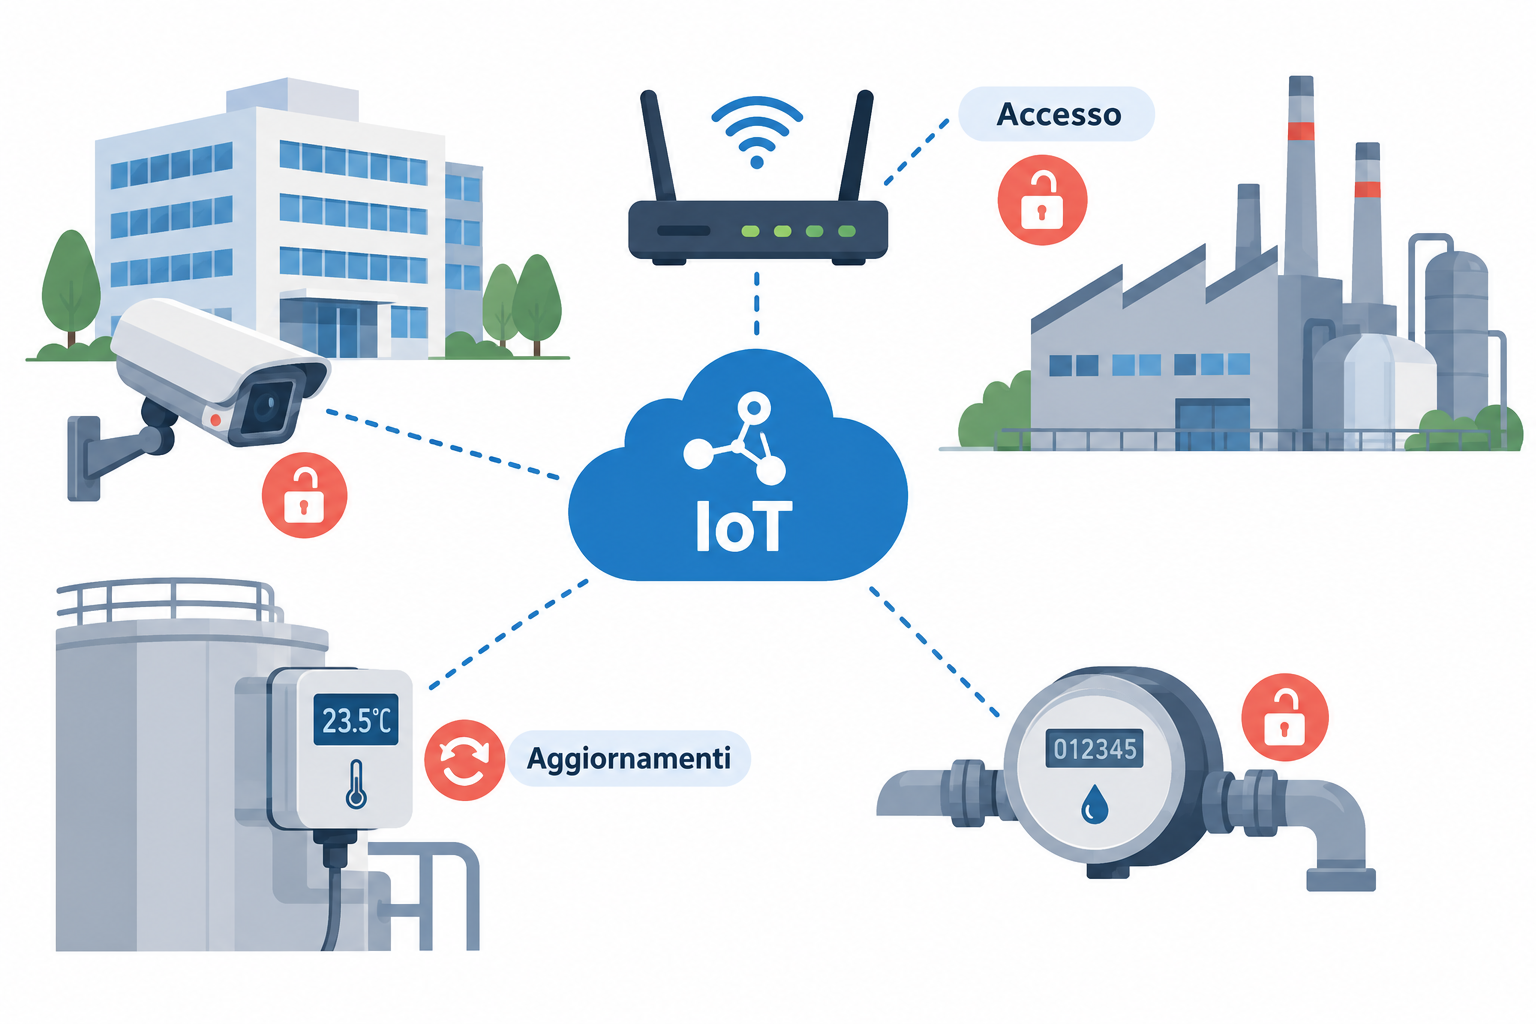
Ecco perché l'IoT è un buon vettore per un attaccante. Non perché ogni dispositivo sia vulnerabile, ma perché il numero è alto, la visibilità è bassa e la manutenzione è difficile. Un dispositivo compromesso può diventare una porta d'ingresso verso una rete più interessante, oppure essere arruolato in una botnet, cioè una rete di dispositivi controllati da remoto e usati per generare traffico o lanciare attacchi. In un contesto OT, un sensore o una telecamera connessi alla stessa rete di un sistema di controllo possono accorciare la distanza tra un attacco informatico e un processo fisico. L'ENISA, l'agenzia europea per la cybersecurity, ha pubblicato raccomandazioni di base per l'IoT: un segnale che il problema non riguarda un solo mercato.
Come proteggere i sistemi: poche idee, buone abitudini
Non esiste una contromisura che da sola metta al sicuro un impianto. La logica più utile è quella della difesa in profondità: più strati, più ostacoli, più possibilità di accorgersi di un problema. Tra le indicazioni che la CISA mette in evidenza per gli ambienti OT ci sono ridurre l'esposizione pubblica, rafforzare i controlli di accesso, applicare gli aggiornamenti e monitorare le attività sospette. Sono indicazioni generali, ma sono un buon punto di partenza anche per chi non è uno specialista.
Prima di tutto, bisogna sapere cosa si ha. Un inventario dei dispositivi e dei sistemi, con ruoli, responsabili e collegamenti, è la base di tutto. Non si può proteggere ciò che non si conosce. Poi bisogna ridurre la superficie esposta: un sistema OT non dovrebbe essere raggiungibile da Internet se non è strettamente necessario. Quando un accesso remoto serve, va trattato come un accesso privilegiato: autenticazione forte, limiti di tempo, registrazione delle attività e revisione periodica.
- Segmentare la rete: separare IT e OT, e dividere l'OT in zone in base a ciò che deve comunicare. La segmentazione non è una bacchetta magica, ma riduce i movimenti laterali.
- Gestire le identità: niente account condivisi o password di fabbrica lasciate lì. Usare autenticazione forte, ruoli e permessi minimi.
- Aggiornare con criterio: gli aggiornamenti vanno pianificati, testati e applicati. In OT la finestra di manutenzione è parte del processo, non un dettaglio burocratico.
- Monitorare: registrare accessi e comandi, conoscere il comportamento normale e avere un modo per notare anomalie. Un allarme tempestivo vale più di un rapporto scritto dopo un incidente.
- Preparare la risposta: sapere chi chiamare, come isolare una zona e come ripristinare un sistema senza peggiorare la situazione. Le prove di emergenza aiutano, ma vanno fatte senza rischi per l'impianto.
- Chiedere sicurezza ai fornitori: un dispositivo IoT dovrebbe nascere con credenziali uniche, aggiornamenti supportati e informazioni chiare su come gestirlo. Il NIST IR 8259 indica proprio questo tipo di attività per i produttori.
Un errore comune è pensare che l'OT sia protetta perché non è su Internet. La separazione aiuta, ma non va confusa con l'invisibilità. Collegamenti temporanei, laptop di manutenzione, chiavi USB, fornitori e reti Wi-Fi possono creare ponti non previsti. Allo stesso modo, non basta cambiare una password: la sicurezza è un processo che comprende inventario, configurazione, aggiornamenti, monitoraggio e risposta.
Per un lettore che vuole iniziare, il passo più utile è probabilmente il più semplice: chiedersi quali dispositivi OT o IoT sono presenti, chi li può raggiungere e che cosa succederebbe se uno di loro fosse compromesso. Da quelle risposte nascono priorità concrete. Non serve diventare esperti di protocolli industriali per capire che un sensore dimenticato, con una password condivisa e un accesso remoto sempre aperto, merita attenzione.
Riferimenti
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computer e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.