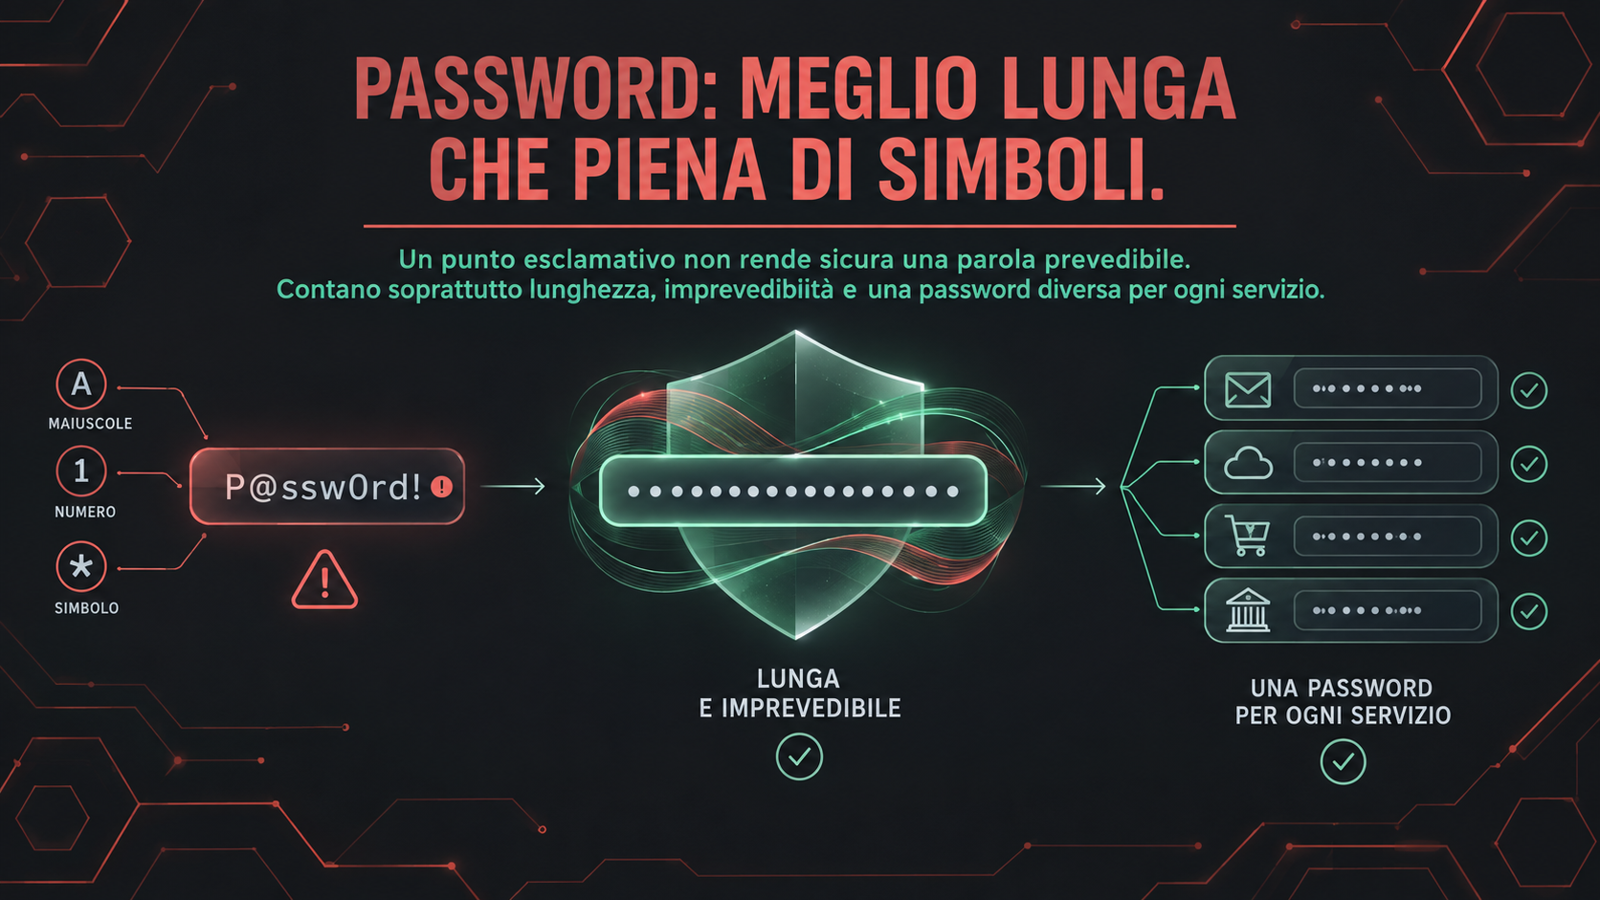
Una maiuscola, un numero, un simbolo. Poi, dopo qualche settimana, l’obbligo di cambiare tutto. È una richiesta familiare a chi usa servizi online, ma superare questi controlli non significa necessariamente scegliere una buona password. Una parola comune con qualche sostituzione può rispettare tutte le regole e restare facile da indovinare.
La domanda utile non è «quanti caratteri speciali contiene?», ma «quanto è prevedibile?». Una password lunga e scelta bene può essere più efficace di una breve, complicata da ricordare e solo apparentemente sofisticata. La lunghezza, però, non fa miracoli: anche una frase lunga può essere una pessima scelta.
Il simbolo non cancella la prevedibilità
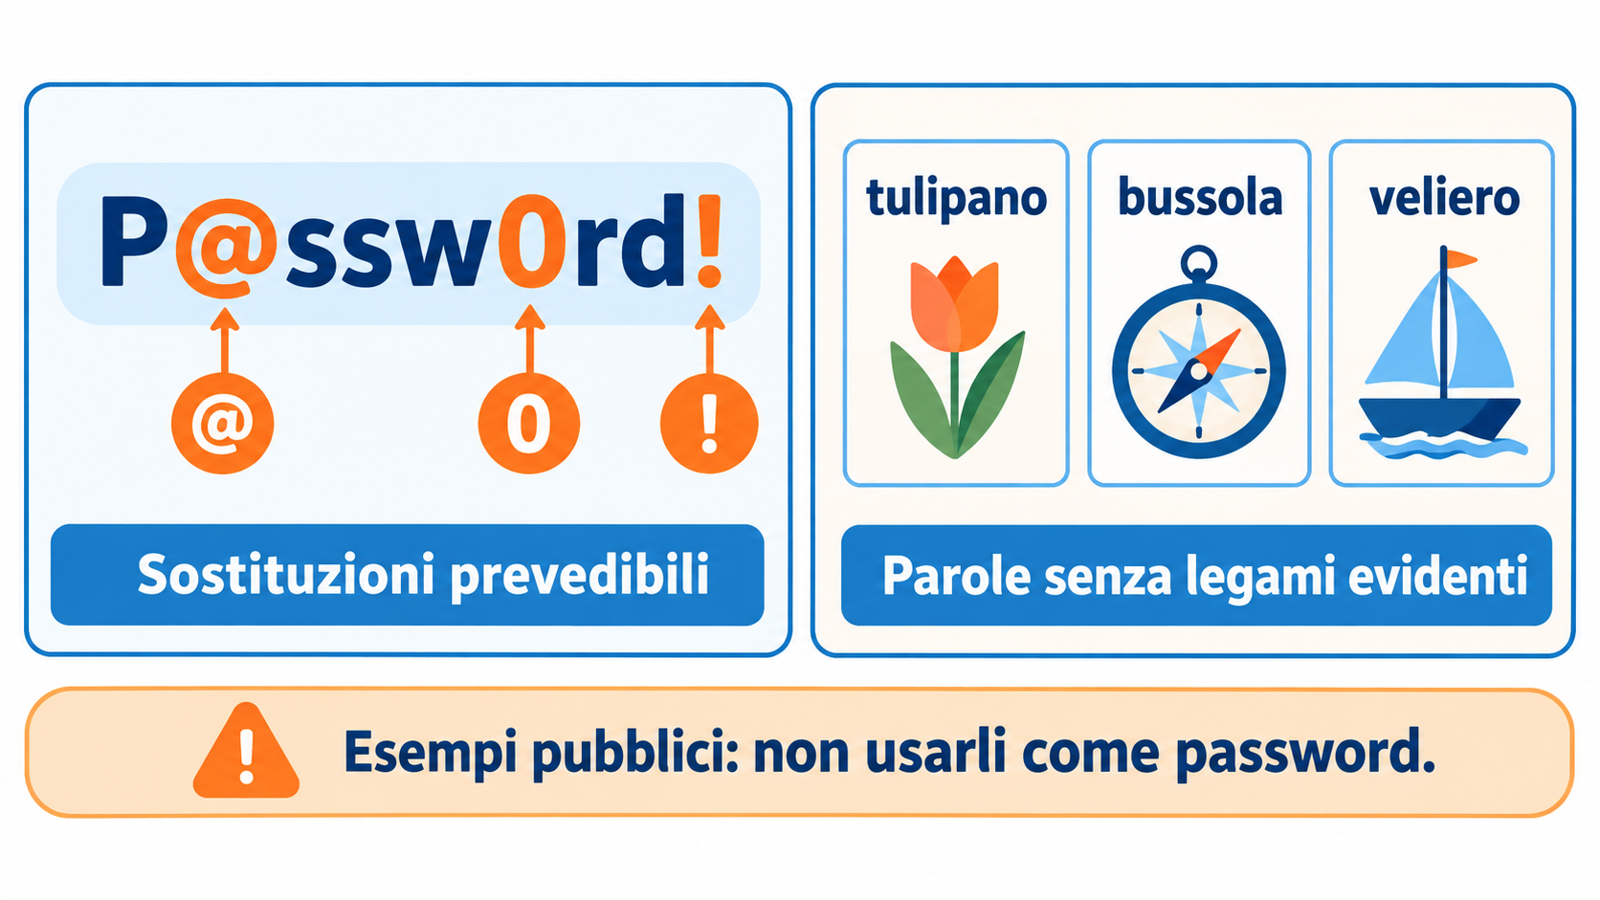
Prendiamo P@ssw0rd!. Ha maiuscole, minuscole, un numero e simboli. Eppure deriva da una parola ovvia, modificata con trucchi conosciuti: la chiocciola al posto della “a”, lo zero al posto della “o”, il punto esclamativo in fondo.
Chi cerca di indovinare una password con strumenti automatici non deve necessariamente provare ogni combinazione possibile. Può partire da elenchi di password comuni, parole e varianti prevedibili. Il National Cyber Security Centre britannico avverte proprio che sostituzioni come “o” con “0” non aumentano significativamente la robustezza, mentre possono rendere la password più difficile da ricordare.
I caratteri speciali non sono inutili: possono far parte di un’ottima password generata casualmente. L’errore è considerarli una garanzia di sicurezza, indipendentemente da tutto il resto.
Perché la lunghezza aiuta davvero
Immaginiamo di dover trovare una combinazione senza conoscerla. Se aggiungiamo posizioni scelte casualmente, le possibilità si moltiplicano: ogni nuova posizione può assumere diversi valori. Per questo allungare una password imprevedibile aumenta il lavoro necessario per indovinarla.
Ma le persone non scelgono i caratteri a caso. aaaaaaaaaaaaaaaaaaaa è lunga, ma segue uno schema evidente. Anche il ritornello di una canzone o una citazione famosa possono essere tentativi sensati per un attaccante. Conta la lunghezza che aggiunge imprevedibilità, non il semplice riempimento del campo.
Una soluzione più facile da ricordare è la passphrase: una password composta da più parole. Per esempio, tulipano bussola veliero mostra come parole senza un collegamento evidente possano creare una sequenza lunga e trasformarsi in un’immagine mentale. È soltanto un esempio pubblico: non usarlo come password.
Il metodo suggerito dal NCSC consiste nell’unire tre parole casuali. La parte decisiva è “casuali”: nomi dei figli, squadra del cuore e città di nascita non diventano segreti robusti soltanto perché vengono messi insieme. Selezionare parole senza legami personali o una frase già nota è più importante che aggiungere un simbolo finale.
Non è invece serio attribuire a ogni esempio un tempo preciso di violazione, come “tre ore” oppure “mille anni”, senza specificare le condizioni. Provare password sulla pagina di accesso, dove il servizio dovrebbe limitare i tentativi, è diverso dal tentare di ricostruirle dopo il furto delle loro rappresentazioni crittografiche, dette hash. In quest’ultimo caso conta anche come il gestore le ha protette. In pratica, quando inseriamo una password in un social, oppure nel sito della banca, queste informazioni vengo memorizzate non come un testo, ad esempio P@sswOrd!, ma come una serie di caratteri incomprensibili, con lunghezza variabile in base all'algoritmo crittografico utilizzato. Se l'algoritmo ad esempio fosse lo SHA-256, vedemmo 256 caratteri casuali che rappresentano la password crittografata. La particolarità di tutti gli algoritmi SHA tuttavia, è che una stessa password produrrà sempre lo stesso hash, ovvero gli stessi 256 caratteri. Quindi confrontando gli hash possiamo (esistono elenchi di tabelle hash già compilati nel web), risalire alla password originale. Qui sta il problema!
Cambiarla ogni mese: quando serve e quando no
Il cambio obbligatorio può trasformarsi in un esercizio di prevedibilità. Immaginiamo una persona che passi da Estate2026! a Autunno2026!: ha cambiato la password, ma ha mantenuto uno schema facile da anticipare. È un esempio del motivo per cui “diversa dalla precedente” non equivale a “più sicura”.
Le linee guida NIST sull’autenticazione digitale escludono l’obbligo di cambi periodici e richiedono invece il cambio quando ci sono evidenze di compromissione. Escludono inoltre le regole che impongono una miscela di maiuscole, numeri e simboli. Non sono un obbligo universale per ogni sito: sono requisiti per i sistemi che seguono quelle linee guida.
La distinzione è importante: non cambiare per calendario non significa non cambiare mai. Una password esposta in una violazione va sostituita. Se era stata riutilizzata altrove, vanno sostituite anche le altre copie, scegliendo segreti diversi per ciascun servizio.
Che cosa dovrebbe chiedere un sito fatto bene
Un buon servizio dovrebbe aiutare a scegliere una password robusta, anziché limitarsi a contare i simboli. Il NIST richiede almeno 15 caratteri quando la password è l’unico fattore di accesso; ammette un minimo di otto quando viene usata soltanto all’interno di un’autenticazione a più fattori. Queste soglie non rendono automaticamente sicura qualsiasi sequenza che le raggiunga.
Servono anche controlli contro password comuni o già compromesse, limiti ai tentativi falliti e compatibilità con i password manager: programmi che conservano le credenziali e possono generare password lunghe e casuali. Un sito non dovrebbe ostacolarli impedendo il riempimento automatico o, come raccomanda il NIST, l’incolla.
Per chi legge, la scelta pratica è semplice: usare una password lunga e diversa per ogni account, affidando al gestore di password quelle che non occorre memorizzare. Dove disponibile, attivare anche l’autenticazione a più fattori, che aggiunge una prova distinta dalla password, come il possesso di un dispositivo. La lunghezza protegge dai tentativi di indovinare il segreto, ma non impedisce di consegnarlo a una falsa pagina di accesso.
Nella gestione quotidiana degli accessi, il punto resta concreto: meglio un segreto lungo, imprevedibile e unico che una parola ovvia decorata con simboli e ritoccata ogni mese.
Riferimenti
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computer e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.