Wi-Fi in un bar o in hotel? Attenzione all’“Evil Twin” (il Wi-Fi gemello cattivo)
Obiettivo: scoprire cos'è un attacco Evil Twin, capire come un malintenzionato può replicare una rete Wi-Fi legittima per intercettare il nostro traffico e imparare a difendersi senza bisogno di competenze tecniche avanzate.
Livello: Easy
Tempo di lettura: 5 min read
Categoria: Tutorials / Social Engineering
Tag:
Wi-Fi,Networking,Evil Twin,Wireless Security,Sicurezza
Quando la rete Wi-Fi non è quella che sembra
Siamo seduti al tavolino di un bar, in aeroporto o nella hall di un hotel. Apriamo le impostazioni del telefono o del portatile e cerchiamo una connessione Wi-Fi gratuita. Spesso vediamo una rete con il nome esatto del locale: "Bar_Centrale_Free" o "Hotel_Guest". Ci colleghiamo senza pensarci due volte, convinti di navigare in sicurezza.
E se quella rete non fosse stata creata dal gestore del locale, ma da qualcuno seduto a pochi metri da noi con un computer portatile? Questa è l'essenza dell'attacco Evil Twin (il gemello cattivo).
Che cos’è un Evil Twin e come funziona
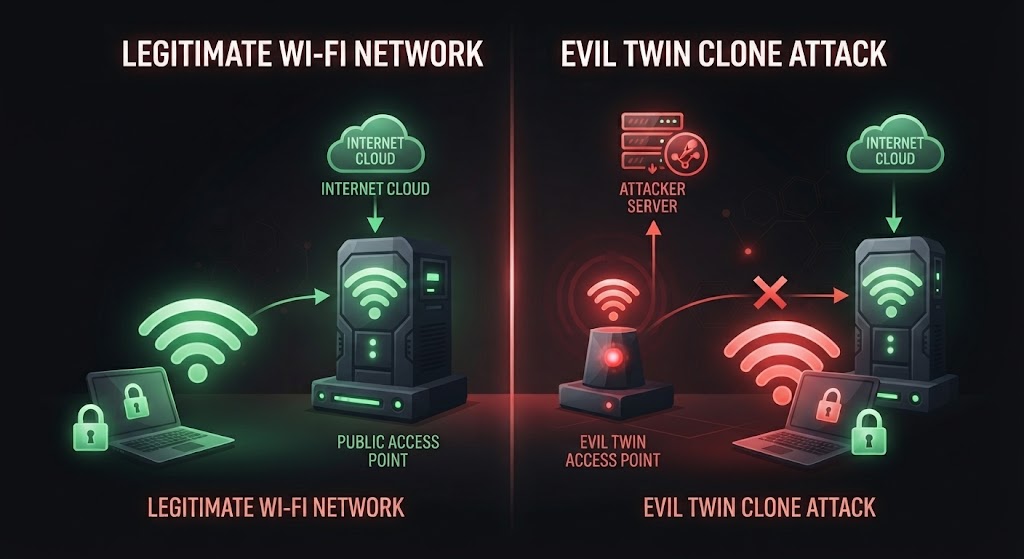
Un Evil Twin è fondamentalmente un punto d'accesso Wi-Fi falso. Un attaccante configura un router portatile o il proprio computer affinché emetta un segnale Wi-Fi con lo stesso identico nome (SSID) di una rete legittima e molto frequentata.
Il meccanismo sfrutta un principio semplice: i nostri dispositivi (smartphone, tablet, PC) sono programmati per connettersi automaticamente alle reti Wi-Fi che riconoscono e che hanno usato in passato, preferendo solitamente quella con il segnale più forte.
Il clone: L'attaccante crea la rete clonata nel luogo pubblico.
L'aggancio: Il tuo telefono riconosce il nome e, vedendo magari il segnale molto forte perché il truffatore è vicinissimo, decide di collegarsi al "gemello cattivo" anziché a quello vero.
L'intercettazione: Una volta agganciato alla rete fasulla, tutto il traffico internet del tuo dispositivo passa attraverso il computer del malintenzionato prima di uscire su internet.
Cosa rischieresti se cadi nella trappola?
Quando navighi su una rete controllata da terzi, i rischi possono essere diversi:
Furto di credenziali: Se visiti siti che non usano protezioni avanzate o se l'attaccante reindirizza il browser su pagine di login finte (ad esempio chiedendoti di rifare il login a Google, Facebook o alla tua email), potresti digitare la password e consegnarla direttamente nelle sue mani.
Intercettazione del traffico (Man-in-the-Middle): Anche se la maggior parte dei siti oggi usa la crittografia HTTPS (il lucchetto nel browser), un utente disattento potrebbe ignorare gli avvisi di sicurezza del browser e accettare certificati fasulli.
Come proteggersi (poche e semplici abitudini)
Non serve essere esperti di reti per evitare brutte sorprese quando ci si connette fuori casa:
Evita le reti aperte senza password: Se una rete Wi-Fi pubblica non richiede alcuna password per l'accesso iniziale, tieni presente che chiunque può ascoltare il traffico che passa nell'etere intorno a quel router.
Chiedi conferma al personale: Se sei in un locale o in un hotel, chiedi sempre qual è il nome esatto della rete ufficiale e se è prevista una password o un portale di autenticazione dedicato.
Usa la connessione dati del telefono (Hotspot): Quando devi gestire operazioni delicate (come l'home banking o l'accesso a pannelli aziendali) mentre sei in mobilità, condividere la connessione 4G/5G del tuo smartphone è quasi sempre una scelta più sicura rispetto a un Wi-Fi pubblico sconosciuto.
Disattiva il Wi-Fi automatico: Se non ti serve navigare, disattiva l'opzione che permette al telefono di connettersi automaticamente alle reti aperte incontrate per strada.
Riepilogo
Le reti Wi-Fi pubbliche sono comode ma possono nascondere insidie invisibili. L'attacco Evil Twin dimostra che non bisogna mai fidarsi ciecamente del nome di una rete sullo schermo. Bastano un po' di attenzione e l'uso consapevole della connessione dati personale per viaggiare tranquilli anche fuori casa.
Fonti e riferimenti utili
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computers e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.