Phishing: cos’è, come riconoscerlo e come difendersi senza paura
Obiettivo: capire in modo semplice come funzionano le truffe via email e SMS, imparare a smascherare i falsi messaggi attraverso esempi reali e scoprire le regole d'oro per proteggere i propri dati.
Livello: Easy
Tempo di lettura: 6 min read
Categoria: Social Engineering / Tutorials
Tag:
Phishing,Sicurezza,Email,Principianti,Social Engineering
Cos’è il Phishing (e perché si chiama così)
La parola phishing suona simile a fishing (pescare in inglese), e l'idea di fondo è esattamente la stessa: il truffatore lancia un "amo" nel mare di internet sperando che qualcuno abbocchi.
A differenza di un hacker dei film che cerca di violare server complessi con codici impossibili, il phisher sfrutta una debolezza molto umana: la distrazione, la fretta o la paura. Ti invia un messaggio che sembra provenire da un ente fidato (la tua banca, un corriere, l'INPS o un servizio di streaming) per spingerti a consegnare spontaneamente le tue credenziali, i dati della carta di credito o i tuoi codici personali.
Esempi classici: smascheriamo le truffe
Per capire come agiscono i truffatori, vediamo due esempi tipici di messaggi fraudolenti che arrivano ogni giorno sui nostri telefoni o computer.
Esempio 1: L'SMS del corriere (Smishing)
“BRT: Il tuo pacco è in giacenza per mancato pagamento delle spese di spedizione (1,99€). Clicca qui per aggiornare l'indirizzo: http://brt-corriere-assistenza-24h.com”
Perché è una trappola: Sfrutta la comodità degli acquisti online. La cifra richiesta è piccolissima (1,99€) proprio per spingerti a non pensarci troppo e a inserire i dati della carta di credito al volo.
Il dettaglio da notare: L'indirizzo web (URL) non appartiene al dominio ufficiale del corriere (
brt.it), ma a un sito civetta registrato alla rinfusa.
Esempio 2: L'allarme della banca (Email)
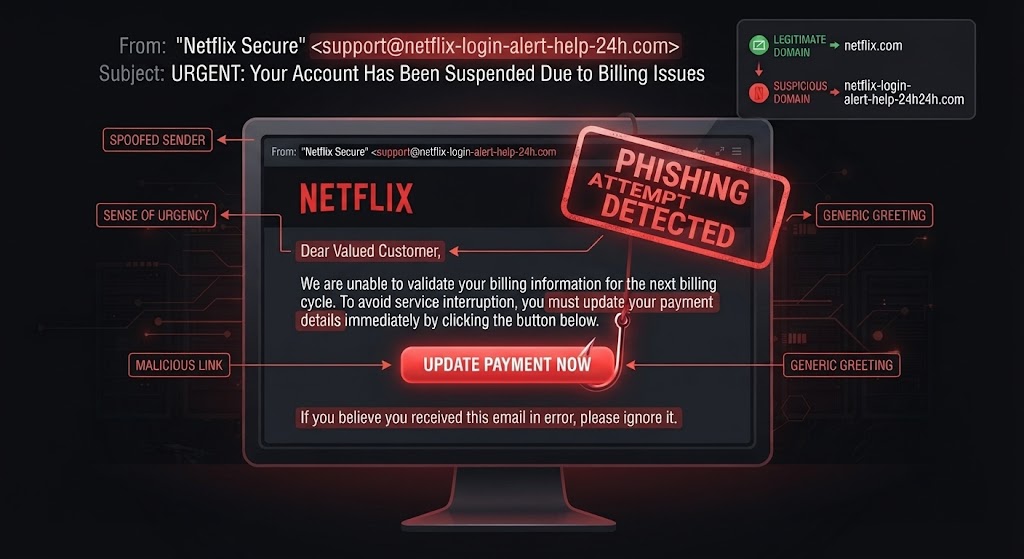
Da: Assistenza Clienti Banca supporto@banca-sicurezza-online-aggiorna.com
Oggetto: URGENTE: Il tuo conto è stato temporaneamente bloccato per motivi di sicurezza!
“Gentile cliente, abbiamo rilevato un accesso anomalo sul tuo conto corrente. Per sbloccare l'operatività e confermare la tua identità, clicca sul link sottostante ed effettua il login immediato: [Accedi alla tua area riservata]
Perché è una trappola: Fa leva sul panico e sulla paura di perdere i propri risparmi. Creare urgenza impedisce alla vittima di ragionare con calma.
Come controllare e smascherare il mittente di un'email
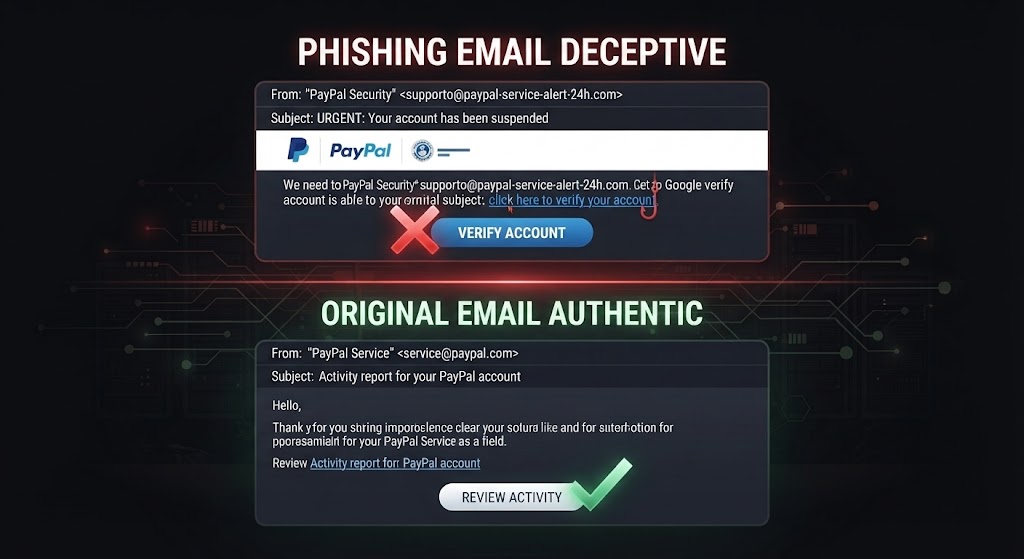
Spesso guardiamo solo il nome visualizzato (es. "Banca Intesa" o "Poste Italiane"), che i truffatori possono falsificare facilmente. Per scoprire chi c'è veramente dietro un messaggio, bisogna guardare l'indirizzo email reale.
Allarga i dettagli del mittente: Nel tuo programma di posta (Gmail, Outlook, Apple Mail), clicca sul nome del mittente o sulla freccetta accanto a "Da:" per visualizzare l'indirizzo email completo racchiuso tra parentesi angolari (es.
<nome@dominio.com>).Analizza il dominio (la parte dopo la chiocciola
@):Un'email ufficiale della tua banca utilizzerà sempre il dominio ufficiale della banca (es.
@bancaintesa.ito@poste.it).Un'email di phishing utilizzerà domini strani, inventati o simili ma errati (es.
@poste-sicurezza-clienti.com,@banca-supporto-24h.net, o stringhe piene di numeri).
Attenzione ai caratteri ingannevoli: A volte i truffatori usano domini che sembrano identici agli originali cambiando una sola lettera (es.
rnicrosoft.cominvece dimicrosoft.comcon la 'r' e la 'n' attaccate).
Cosa NON fare mai (Le regole d'oro)
Non cliccare mai sui link contenuti in SMS o email sospette.
Non inserire password, PIN o codici OTP se sei arrivato a una pagina web cliccando su un link esterno.
Non cedere alla fretta: Le minacce di blocchi imminenti o sanzioni sono quasi sempre sinonimo di truffa.
Cosa FARE per metterti al sicuro
Entra sempre dalla porta principale: Se ricevi un avviso dalla banca o da un corriere, ignora il messaggio, apri il browser, digita tu stesso l'indirizzo ufficiale o usa l'app dello smartphone. Se c'è un problema reale, lo troverai segnalato all'interno della tua area personale.
Verifica i canali ufficiali: In caso di dubbio, chiama il numero verde ufficiale della tua banca trovato sulla carta di credito o sui documenti contrattuali, mai quello eventualmente indicato nell'SMS sospetto.
Segnala e cestina: Segnala l'email come phishing e cancellala subito.
Fonti e riferimenti utili
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computers e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.