Obiettivo: Forndire una guida pratica per identificare email e SMS fraudolenti, comprendendo le leve psicologiche utilizzate dai truffatori.
Pubblico: Principianti, utenti privati e chiunque desideri navigare o gestire la propria posta elettronica in sicurezza.
Prerequisiti
Nessuno. Non sono richieste competenze informatiche pregresse.
Uso autorizzato
Esegui questa attività esclusivamente su sistemi propri, CTF o laboratori isolati per i quali hai un’autorizzazione esplicita. Interrompi la prova se produce effetti non previsti.
Spiegazione semplice
La parola phishing suona simile a fishing (pescare in inglese), e l'idea di fondo è esattamente la stessa: il truffatore lancia un "amo" nel mare di internet sperando che qualcuno abbocchi.
A differenza di un attacco informatico che sfrutta vulnerabilità software o difetti tecnici nei sistemi, il phishing si basa sul social engineering (ingegneria sociale). L'attaccante non prende di mira il computer o lo smartphone, ma prende di mira la mente umana. Sfrutta leve psicologiche molto potenti come:
L'urgenza e il panico: Frasi come "Il tuo conto è bloccato" o "Hai solo 2 ore di tempo" servono a spingere la vittima ad agire d'impulso, disattivando il pensiero critico e la razionalità.
L'autorevolezza simulata: I truffatori replicano loghi, colori, intestazioni e persino il tono formale di grandi marchi (banche, fornitori di energia, servizi postali) per sembrare inequivocabilmente legittimi.
La curiosità o il vantaggio: Promesse di rimborsi inattesi, vincite o pacchi in arrivo che stuzzicano l'interesse dell'utente.
Glossario
Phishing: Truffa informatica effettuata inviando messaggi falsi che imitano enti legittimi per rubare dati personali.
Smishing: Una variante del phishing che avviene tramite messaggi SMS anziché tramite email.
Dominio: La parte finale di un indirizzo email (quella dopo la chiocciola
@, es.bancaintesa.it) che identifica il proprietario ufficiale del server di posta.
Esempi di email truffa (Analisi dettagliata)
Per capire come si presentano realmente queste minacce, osserviamo due esempi classici di email fraudolente.
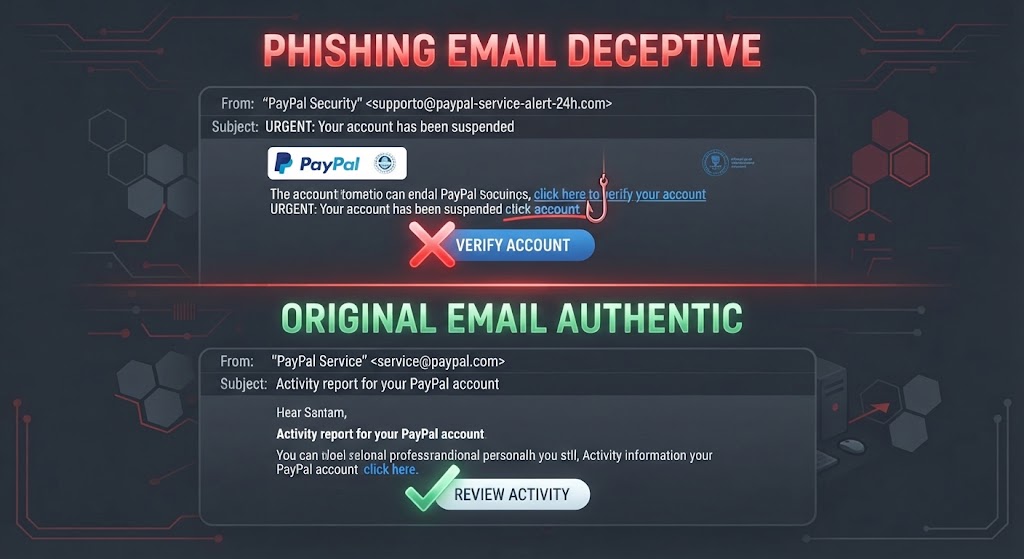
Esempio A: La finta bolletta energetica (Urgenza e rimborso/conguaglio)
Da: Servizio Clienti Enel Energia fatturazione@enel-servizio-clienti-web24.com
Oggetto: Avviso di rimborso urgente - Credito residuo di 84,50€
Gentile Cliente,
A seguito del conguaglio annuale, risulta un rimborso a Suo favore pari a 84,50€. Per motivi di sicurezza e per accreditare la somma sul Suo conto corrente, è necessario confermare i dati della Sua carta di pagamento entro 48 ore.
[ Clicca qui per riscuotere il rimborso ]
Perché è una truffa:
Il pretesto: Offrire un rimborso o un piccolo guadagno inatteso è un'esca potentissima.
L'analisi del mittente: Il nome visualizzato dice "Enel Energia", ma l'indirizzo reale dietro la chiocciola è
@enel-servizio-clienti-web24.com, un dominio registrato da criminali che non ha nulla a che fare con il sito ufficiale dell'azienda.L'azione richiesta: Chiedere i dati di una carta di credito per accreditare dei soldi è un controsenso logico: per ricevere un bonifico o un rimborso sul conto/carta non serve mai inserire il codice CVV o la data di scadenza.
Esempio B: Il falso avviso di sicurezza sul Cloud (Paura e blocco dell'account)
Da: Microsoft Security Team security-alert@microsoft-account-support-id99.net
Oggetto: URGENTE: Rilevato accesso non autorizzato al tuo account cloud
Attenzione! Abbiamo bloccato un tentativo di accesso sospetto al tuo account da un dispositivo sconosciuto (IP: 185.220.x.x). Se non sei stato tu, devi verificare immediatamente la tua identità e aggiornare la password.
[ Verifica il tuo account ]
Perché è una truffa:
La leva della paura: La notizia di un attacco o di un accesso non autorizzato fa scattare l'ansia di perdere il controllo dei propri dati.
Il link malevolo: Il pulsante "Verifica il tuo account" porta a una pagina web contraffatta (fake login) identica alla schermata di accesso Microsoft, creata appositamente per catturare la password reale che l'utente si appresta a digitare.
Esempio sicuro
Ricevi un'email che ti avvisa di un problema con il tuo abbonamento di streaming. Anziché cliccare sul link nel testo, decidi di chiudere l'email, aprire il browser, digitare manualmente l'indirizzo ufficiale del servizio e accedere alla tua area riservata. Poiché all'interno dell'area personale non compare alcun avviso di blocco o anomalia, capisci immediatamente che l'email ricevuta era un tentativo di phishing e la elimini in sicurezza, senza aver corso alcun rischio.
Cosa ricordare
Non cliccare mai sui link contenuti in SMS o email sospette.
Controlla sempre il dominio reale del mittente (la parte dopo la
@) e non fermarti al nome visualizzato.Entra sempre nei servizi digitando tu stesso l'indirizzo ufficiale nel browser o usando l'applicazione ufficiale.
Nessuna banca o istituzione seria chiederà mai password, PIN o codici via messaggio o telefono.
Fonti essenziali
Fonti verificate il 10 ottobre 2026.
AUTORE
Redazione ThreatHunting.it
Da piu' di 30 anni sono appassionato di computers e tecnologia. il mio primo programma lo sviluppai in Basic nel 1989, non era un gran che :).. ma quella voglia di scrivere codici non mi ha piu' lasciato …
COMMUNITY
Non ci sono ancora commenti. Puoi iniziare tu la conversazione.