OpenSSL: verificare certificato, hostname e scadenza di un servizio TLS
Una procedura ripetibile con s_client e x509 per distinguere connessione, catena di fiducia, identità del server e validità temporale.
THREATHUNTING.IT / REDAZIONE
Profilo autore e archivio degli articoli
ARCHIVIO
Una procedura ripetibile con s_client e x509 per distinguere connessione, catena di fiducia, identità del server e validità temporale.
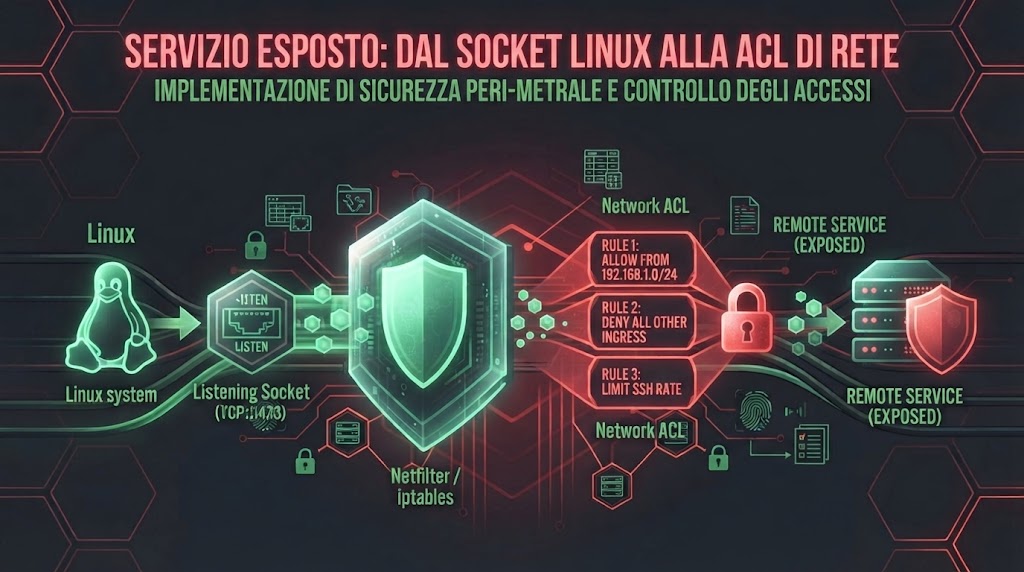
Uno scenario da 15 minuti per collegare processi in ascolto, indirizzi di bind, stato filtered e ACL estese.
Come scegliere esplicitamente la chiave, gestire una porta personalizzata e provare il nuovo login prima di chiudere la sessione corrente.
Caricare una chiave protetta, controllare le identità disponibili e limitarne durata o utilizzo senza copiare la chiave sul server.
Dalla coppia pubblica e privata alla fingerprint: una guida sicura per generare una chiave dedicata e controllarla.
Correlare segnalazioni, autenticazioni, modifiche all’identità e attività dell’help desk per distinguere una chiamata respinta da una compromissione.
Uno scenario sicuro e dichiarato per esercitare raccolta delle evidenze, verifica indipendente, segnalazione e ripristino senza contattare persone reali.
PRIVACY / LE TUE SCELTE
Usiamo cookie necessari per accesso, sicurezza e memorizzazione delle preferenze. Solo con il tuo consenso raccogliamo statistiche sulle pagine visitate, paese, dispositivo, browser e provenienza, con un identificatore pseudonimo giornaliero. Il consenso abilita anche Google Analytics 4, descritto nell’informativa. Nessuna pubblicità o profilazione commerciale.
Puoi rifiutare le statistiche e continuare a usare il sito. Leggi l’informativa privacy e cookie e modifica la scelta in qualsiasi momento.